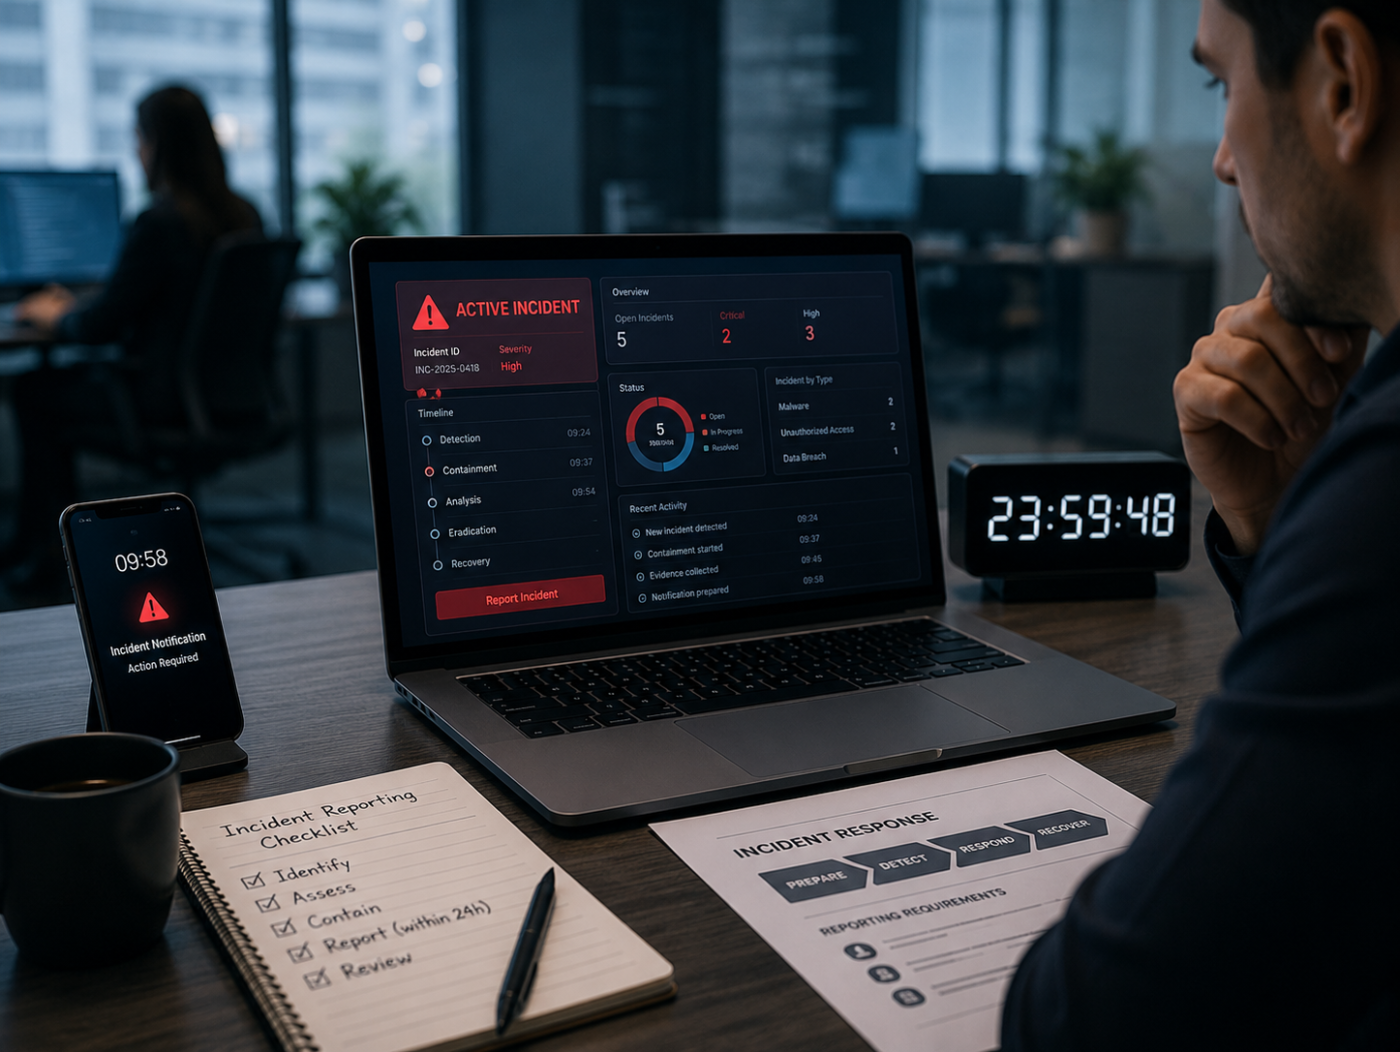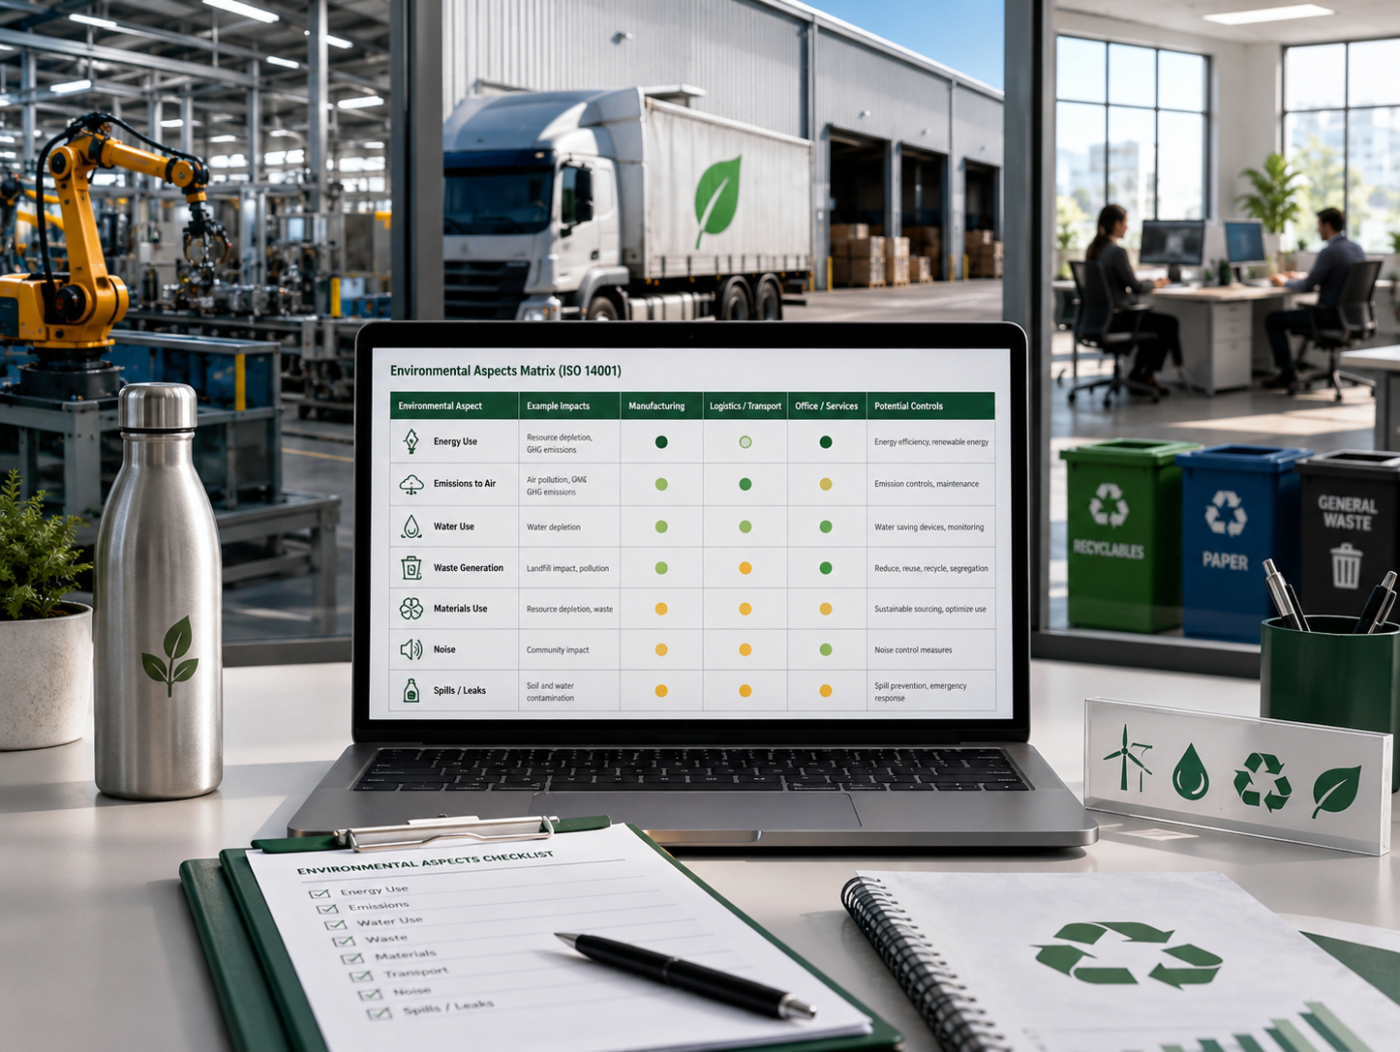
Ochrona informacji jest kluczowa dla sukcesu każdej organizacji. ISO 27001, czyli norma dotycząca systemów zarządzania bezpieczeństwem informacji, jest swoistym złotym standardem w tej dziedzinie. W tym artykule odkryjemy, jak specjalista ds. bezpieczeństwa informacji ISO 27001 odgrywa kluczową rolę w budowaniu nieprzerwanej tarczy ochronnej dla danych.
Czym jest ISO 27001?
ISO 27001 to międzynarodowy standard dotyczący zarządzania bezpieczeństwem informacji. Jest to swoisty przewodnik dla organizacji, pomagający im w identyfikowaniu, ocenie i zarządzaniu ryzykiem związanym z bezpieczeństwem informacji. Specjalista ds. bezpieczeństwa informacji pełni kluczową rolę w wdrażaniu i utrzymaniu zgodności z tym standardem.
Rola Specjalisty ds. Bezpieczeństwa Informacji ISO 27001:
Jego głównym zadaniem jest zapewnienie, że wszystkie procesy, systemy i praktyki związane z bezpieczeństwem informacji są zgodne z wymogami ISO 27001. Działa on jako most pomiędzy technologią a biznesem, przekładając skomplikowane aspekty bezpieczeństwa na zrozumiałe dla wszystkich język biznesu.
Implementacja Systemu Zarządzania Bezpieczeństwem Informacji (ISMS)
Specjalista ds. bezpieczeństwa informacji ISO 27001 jest kluczowym graczem podczas implementacji ISMS. To on opracowuje i wdraża polityki, procedury i praktyki mające na celu ochronę informacji przed zagrożeniami. Jego zadaniem jest także monitorowanie skuteczności tych działań i wprowadzanie niezbędnych dostosowań.
Audyt i Ciągłe Doskonalenie
ISO 27001 to nie tylko jednorazowe wdrożenie, ale także proces ciągłego doskonalenia. Specjalista ds. bezpieczeństwa informacji odgrywa kluczową rolę podczas audytów, zapewniając, że wszystkie aspekty ISMS są zgodne z normą. Jego zadaniem jest także wskazywanie obszarów do doskonalenia i rozwijanie strategii mających na celu zwiększenie skuteczności ochrony informacji.
Zalety Posiadania Specjalisty ds. Bezpieczeństwa Informacji ISO 27001
Posiadanie wykwalifikowanego specjalisty ds. bezpieczeństwa informacji przekłada się na liczne korzyści dla organizacji. Obejmuje to zwiększenie zaufania klientów, zminimalizowanie ryzyka utraty danych, a także dostosowanie się do coraz bardziej restrykcyjnych przepisów dotyczących ochrony danych osobowych.
Podsumowanie:
Specjalista ds. bezpieczeństwa informacji ISO 27001 pełni kluczową rolę w budowaniu i utrzymaniu skutecznego systemu zarządzania bezpieczeństwem informacji. Jego działania przekładają się nie tylko na ochronę danych, ale także na zwiększenie konkurencyjności