Wdrożenie systemu zarządzania bezpieczeństwem informacji zgodnie z normą ISO 27001 to strategiczna decyzja dla każdej organizacji. Aby zapewnić skuteczność i kompleksowe zarządzanie bezpieczeństwem informacji, konieczne jest uwzględnienie kilku kluczowych obszarów już na etapie planowania i projektowania. W niniejszym artykule omówimy te główne obszary, które powinny być uwzględnione podczas wdrażania systemu zgodnie z normą ISO 27001.
Bezpieczeństwo w relacjach z dostawcami
Współpraca z dostawcami i partnerami zewnętrznymi stała się nieodłącznym elementem dzisiejszego biznesu. Każda firma jest częścią wielu łańcuchów dostaw, dlatego istotne jest zapewnienie bezpieczeństwa informacji w tych relacjach. To obszar organizacyjny, który wymaga dokładnego uregulowania.
- Udokumentowanie procesów bezpieczeństwa:
Pierwszym istotnym krokiem jest udokumentowanie procesów bezpieczeństwa informacji. Chodzi tutaj o określenie polityk, procedur i wytycznych związanych z bezpieczeństwem. Te dokumenty odnoszą się głównie do czterech obszarów zabezpieczeń: technicznych, zasobów ludzkich, fizycznych i organizacyjnych. Warto skupić się na stworzeniu jasnych i zrozumiałych dokumentów, które będą stanowiły podstawę dla działań w zakresie bezpieczeństwa. - Przypisanie ról, odpowiedzialności i uprawnień:
Wdrażając system zarządzania bezpieczeństwem informacji, konieczne jest określenie ról, odpowiedzialności i uprawnień związanych z bezpieczeństwem. Te role mogą dotyczyć różnych obszarów, takich jak IT, bezpieczeństwo fizyczne, zarządzanie zasobami ludzkimi czy ochrona danych osobowych. Ważne jest, aby klarownie określić, kto jest odpowiedzialny za jakie zadania i jakie uprawnienia mają przydzielone. - Budowanie kompetencji, świadomości i kwalifikacji:
Bezpieczeństwo informacji zależy także od świadomości i kompetencji pracowników. Należy zaplanować proces budowania świadomości w zakresie bezpieczeństwa informacji i regularne szkolenia pracowników. To pozwoli zminimalizować ryzyko ludzkiego błędu i zwiększyć skuteczność działań bezpieczeństwa. - Zarządzanie systemami, programami i aplikacjami:
Kolejnym obszarem jest zarządzanie systemami, programami i aplikacjami, w których przetwarzane są informacje. To oznacza, że należy odpowiednio zarządzać procesem instalacji, konfiguracji, nadawania dostępu oraz utrzymania i rozwoju tych systemów. Warto także uwzględnić w planach monitorowanie podatności i podejście do ich zarządzania. - Badanie podatności:
Badanie podatności systemu to kluczowy element zapewnienia bezpieczeństwa informacji. Wdrażając system zgodnie z ISO 27001, należy zdefiniować, jakie podatności będą monitorowane, jakie działania korygujące i zapobiegawcze będą podejmowane oraz w jaki sposób będzie przebiegać cały proces zarządzania podatnościami. - Zarządzanie incydentami:
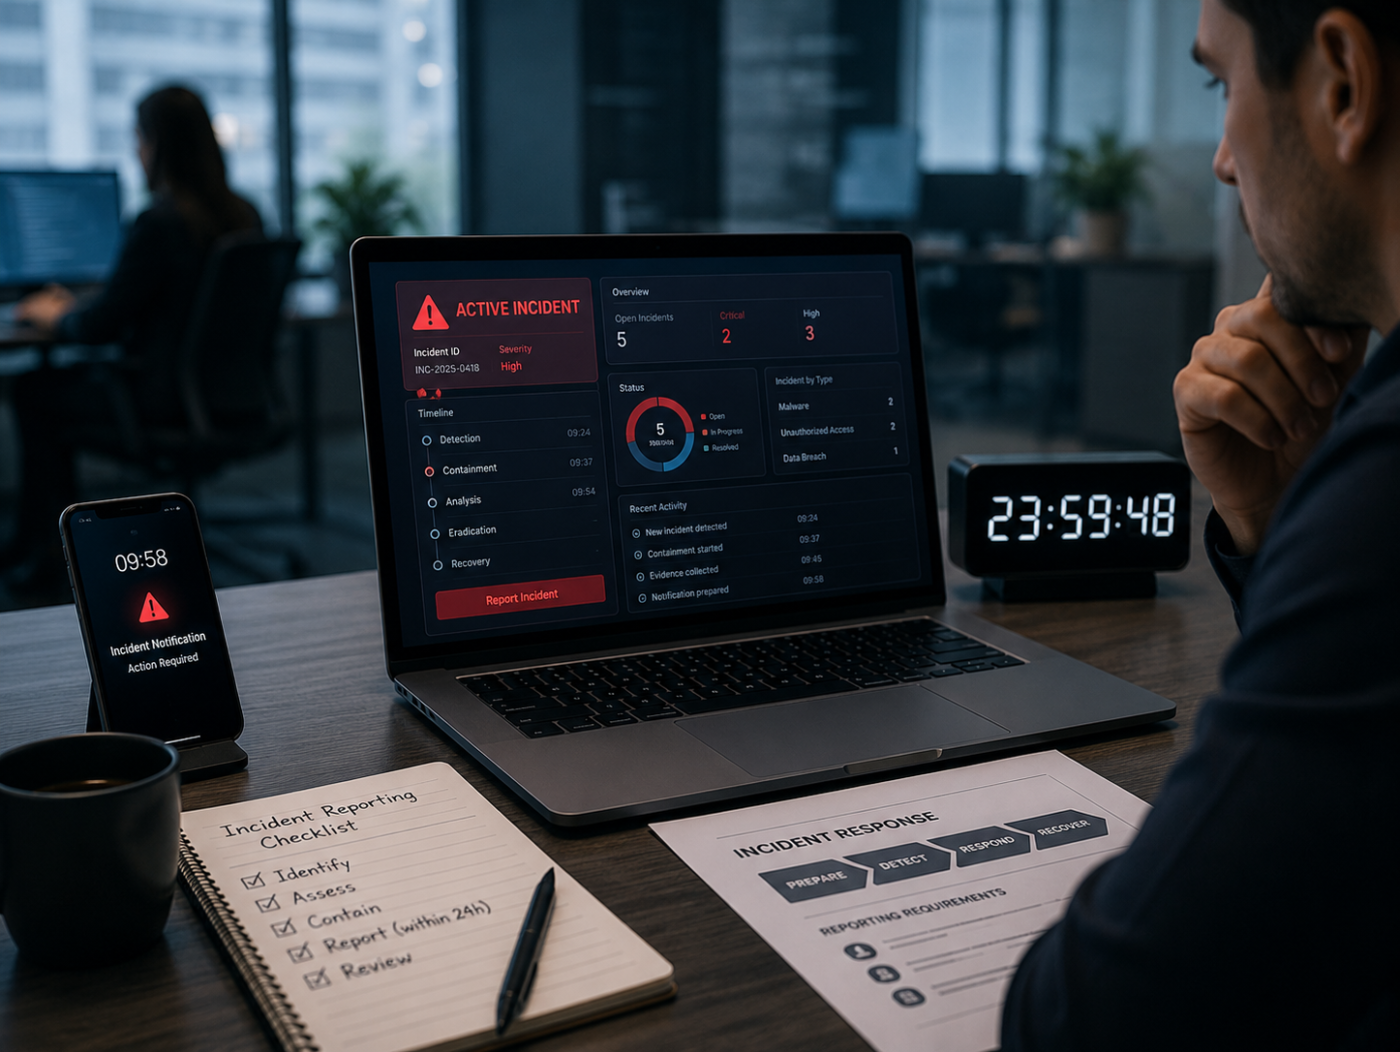
Proces zarządzania incydentami stanowi istotną część systemu zarządzania bezpieczeństwem informacji. Planowanie działań w przypadku incydentów, identyfikacja incydentów bezpieczeństwa i skuteczna reakcja na nie są niezbędne dla zachowania ciągłości działania organizacji. - Ciągłe doskonalenie:
Na zakończenie warto podkreślić, że zarządzanie bezpieczeństwem informacji to proces ciągły. Należy planować i przeprowadzać audyty, analizy, przeglądy systemów oraz monitorować wskaźniki bezpieczeństwa. Na tej podstawie powinny być podejmowane działania doskonalenia procesów i zabezpieczeń.
Wdrożenie systemu zarządzania bezpieczeństwem informacji zgodnie z normą ISO 27001 to zadanie wymagające uwzględnienia wielu obszarów. Kluczowe jest zaplanowanie udokumentowanych procesów, przypisanie ról i odpowiedzialności, budowanie świadomości i kompetencji pracowników, zarządzanie systemami i badanie podatności, skuteczne zarządzanie incydentami oraz ciągłe doskonalenie. To wszystko pozwoli organizacji skutecznie zarządzać bezpieczeństwem informacji i minimalizować ryzyko wystąpienia incydentów bezpieczeństwa.
Podsumowując, zabezpieczenia organizacyjne są nieodłącznym elementem skutecznego zarządzania bezpieczeństwem informacji w organizacji. Warto dokładnie uregulować kwestie współpracy z partnerami, identyfikować ryzyka i wdrażać odpowiednie procedury, aby chronić poufność informacji i zapewnić ciągłość działania. Działając w oparciu o normy ISO 27001 oraz załącznik A, organizacje mogą skonstruować solidny system bezpieczeństwa informacji, który sprosta wymaganiom współczesnego rynku.